


Das Wichtigste in Kürze:
- GRC ist ein integrierter Ansatz, der Strategie, Risikomanagement und regulatorische Anforderungen miteinander verbindet, indem er Governance, Risikomanagement und Compliance zusammenführt.
- Governance, Risiko und Compliance bauen Silos ab und arbeiten durch gemeinsame Transparenz, einheitliche Richtlinien und abgestimmte Entscheidungsfindung über Geschäftsbereiche hinweg zusammen.
- Eine starke GRC-Strategie basiert auf der Auswahl und Integration branchenrelevanter GRC-Frameworks wie dem OCEG GRC Capability Model, COSO ERM, ISO 31000 und dem NIST Cybersecurity Framework.
- Die Umsetzung einer wirksamen GRC-Strategie erfordert die Definition klarer Ziele, den Aufbau eines Lenkungsausschusses, die Integration der Risikobewertung, die Entwicklung einheitlicher Kontrollen, den Einsatz von Technologie sowie eine regelmäßige Überwachung.
- Zu den gängigen GRC-Lösungen zählen ERM-Plattformen, Tools für Richtlinien- und Compliance-Management, Software für internes Auditmanagement, Tools für Benutzerverwaltung und Zugriffskontrolle sowie Board-Management-Software.
Governance, Risk und Compliance (GRC) ist mehr als nur ein Unternehmens-Buzzword. Im heutigen Geschäftsumfeld steht GRC im Zentrum der Unternehmensstrategie und der Krisenreaktionspläne. Das Konzept ist einfach: Unternehmen müssen eine Richtung vorgeben, Bedrohungen managen und Vorschriften einhalten. Die Umsetzung hingegen ist alles andere als einfach.
Laut der OCEG GRC Maturity Survey 2025 führen mittlerweile 50 % der Organisationen formelle GRC-Reifegradbewertungen durch, und über 60 % verfügen über ein eigenes Aufsichtsgremium für die GRC-Leitung. Die Studie zeigt zudem, dass Organisationen mit dokumentierten GRC-Strategien häufiger Bewertungen durchführen und sicherer im Umgang mit Risiken, Veränderungen und Prüfungen sind.
In diesem Leitfaden erklären wir, was GRC bedeutet, welche Vorteile und Herausforderungen es mit sich bringt und wie Sie es richtig umsetzen.
Was ist GRC?
GRC ist ein integrierter Ansatz, mit dem Organisationen Strategie, Risikomanagement und regulatorische Anforderungen miteinander verbinden, indem sie die drei Disziplinen Governance, Risikomanagement und Compliance zusammenführen.
Ein zentraler Schwerpunkt von GRC liegt auf der Unterstützung von Principled Performance, einem Konzept der OCEG, das darauf abzielt, Ziele zu erreichen und gleichzeitig potenzielle Bedrohungen zu kontrollieren sowie rechtliche und ethische Verantwortlichkeiten zu wahren. Durch die Integration aller GRC-Funktionen können Organisationen operative Silos abbauen, Transparenz über Risiken schaffen und die Entscheidungsfindung über Geschäftsbereiche hinweg unterstützen.
Aus welchen Komponenten besteht GRC?
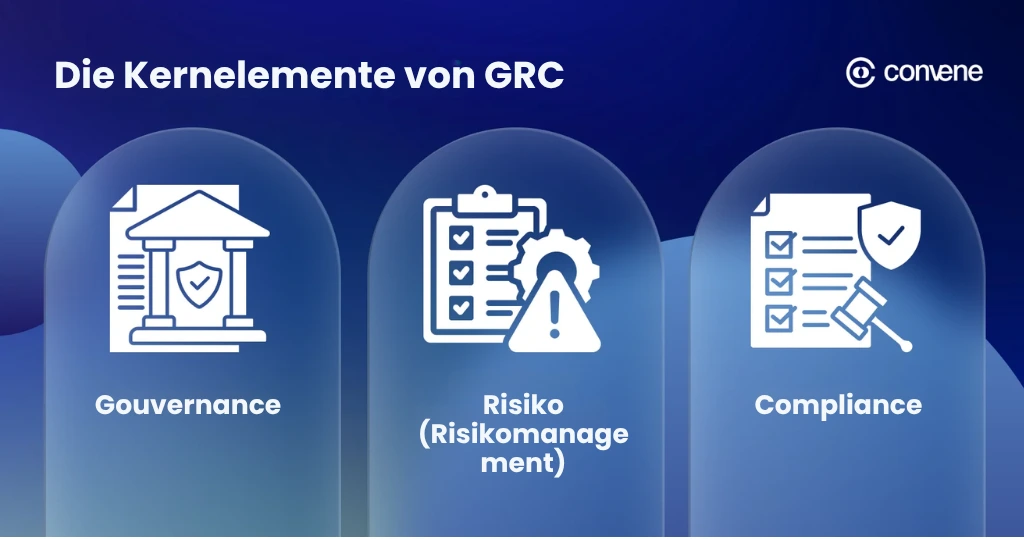
Governance, Risiko und Compliance bilden das GRC-Konzept. Im Folgenden ein Überblick über ihre Funktionen und warum sie wichtig sind.
1. Governance
Governance bezeichnet das System, mit dem die Führung einer Organisation deren Betrieb durch Regeln, Prozesse, Rollen und Entscheidungsmethoden steuert. Letztlich zeigt sie, wie die Ziele der Unternehmensstrategie erreicht werden sollen — konkret:
- wie eine Organisation zur Rechenschaft gezogen wird,
- wie ethisches Verhalten geschaffen und aufrechterhalten wird,
- wie Leistung gemessen wird, und
- wie Ressourcen verteilt werden, um die Mission der Organisation und die Erwartungen der Stakeholder zu erfüllen.
Zentrale Funktionen von Governance
- Strategische Ausrichtung & Aufsicht: Stellt sicher, dass die Organisation nicht „aus der Bahn gerät”, und sorgt für Kontinuität zwischen der übergeordneten strategischen Vision und dem täglichen Geschäftsbetrieb.
- Ethisches und transparentes Handeln: Bezieht sich darauf, wie ein Unternehmen sein Geschäft führt — ein Spiegelbild seines ethischen Verhaltens und seiner Transparenz, insbesondere bei der Festlegung dessen, was als akzeptabel und richtig gilt.
- Verantwortlichkeit und Kontrollen: Legt fest, wer zu welchem Zeitpunkt Entscheidungsbefugnis hat. Das ist entscheidend, um Verantwortlichkeit zu wahren und sich an den Standards und Zielen des Unternehmens auszurichten.
- Funktionsübergreifende Koordination: Verhindert, dass Abteilungen in ihren eigenen Bereichen isoliert arbeiten, und sorgt dafür, dass sie als zusammenhängende Einheit agieren. Das vermeidet doppelte Arbeit sowie verschwendete Zeit und Ressourcen bei der Aufgabenerledigung.
2. Risiko (Risikomanagement)
Risiko im Rahmen von GRC bezeichnet den Prozess, Bedrohungen für das Unternehmen zu identifizieren, zu bewerten und darauf zu reagieren. Solche Risiken können operativer, finanzieller, rechtlicher, reputationsbezogener oder ökologischer Natur sein. Ein proaktives Risikomanagement ermöglicht es Unternehmen, angemessen auf entstehende oder potenzielle Bedrohungen zu reagieren.
Zentrale Funktionen des Risikomanagements
- Bedrohungserkennung: Verschafft einen Überblick über die Arten von Bedrohungen, denen Organisationen in verschiedenen Bereichen ausgesetzt sein können, darunter Cybersicherheits bedrohungen, Markt- oder regulatorische Veränderungen sowie operative Ausfälle.
- Bewertung und Priorisierung: Ermittelt die Eintrittswahrscheinlichkeit und die potenziellen Auswirkungen auf die Organisation mithilfe qualitativer und quantitativer Methoden.
- Risikominderung und Reaktionsplanung: Wendet Kontroll- und Sicherheitsmaßnahmen an, um den Schweregrad eines Risikoereignisses zu senken oder dessen Eintrittswahrscheinlichkeit zu verringern.
- Laufende Überwachung: Bezeichnet die kontinuierliche Überwachung zentraler Risikoindikatoren. Werden Schwellenwerte überschritten, löst dies einen Alarm aus, sodass die Werte im Kontext von Veränderungen im Risikoumfeld neu bewertet werden.
3. Compliance
Compliance umfasst Kontroll- und Managementsysteme, die es Organisationen ermöglichen, externe Vorschriften (gesetzliche Anforderungen) und Unternehmensrichtlinien (interne Vorgaben) einzuhalten. Zu den externen regulatorischen Pflichten zählen etwa Datenschutzgesetze sowie Frameworks, die Compliance-Standards festlegen (z. B.ISO und HIPAA).
- Einhaltung gesetzlicher Vorgaben: Stellt sicher, dass sich das Unternehmen an geltendes Recht hält, um hohe Bußgelder, Klagen und Sanktionen zu vermeiden, die selbst auf einen unbeabsichtigten Verstoß folgen können.
- Durchsetzung interner Richtlinien: Macht aus dem Unternehmenshandbuch gelebte Praxis. Sie stellt sicher, dass Mitarbeitende und automatisierte Systeme die internen Regeln tatsächlich befolgen, die für konsistente und sichere Abläufe sorgen sollen.
- Prüfungsbereitschaft: Umfasst eine systematische Dokumentation, mit der Sie gegenüber jedem Prüfer (intern oder extern) nachweisen können, dass im Unternehmen alles ordnungsgemäß abläuft — vergleichbar mit einer lückenlosen Nachweiskette.
- Lückenerkennung und -behebung: Fungiert als Frühwarnsystem. Es identifiziert, wo das Unternehmen seine eigenen Standards nicht erfüllt, und löst sofortige Korrekturmaßnahmen aus, etwa aktualisierte Mitarbeiterschulungen oder verbesserte technische Kontrollen.
Wie funktioniert GRC?
Der GRC-Ansatz funktioniert, indem er bestehende Silos abbaut und einen kollaborativen Workflow schafft, in dem alle drei Funktionen zusammengeführt werden. Oft beginnt dies mit der Einführung eines GRC-Frameworks, das als übergeordnetes Dokument mit einheitlichen Richtlinien, Rollen und Kontrollen dient. Es hilft, Richtlinien, Rollen und Kontrollen an der übergeordneten Unternehmensstrategie auszurichten, damit alle Abteilungen nach demselben risikobewussten Leitfaden arbeiten.
In den meisten Fällen setzen moderne Organisationen dafür heute integrierte Softwarelösungen ein, die isolierte Tabellenkalkulationen ersetzen. Diese Plattformen sorgen dafür, dass Daten und Maßnahmen zu allen drei GRC-Bereichen (Richtlinien, Risikodaten und Compliance) unternehmensweit verfügbar sind.
Warum ist GRC wichtig?
Governance, Risk und Compliance (GRC) schafft ein strukturiertes, integriertes Rahmenwerk, das die Strategie einer Organisation mit ihren regulatorischen Pflichten, ihrem Risikomanagement und ihren ethischen Standards verbindet. Neben der Minimierung aktueller und künftiger Risiken kann GRC auch dazu beitragen, das Risiko von Sanktionen bei Nichteinhaltung zu verringern.
Bei korrekter Umsetzung bringt GRC zahlreiche Vorteile mit sich, darunter:
- Operative Effizienz durch bessere Ressourcenverteilung und weniger Überschneidungen in der Governance.
- Intelligentere Entscheidungsfindung durch Workflows, die konform und an regulatorische Anforderungen angepasst sind.
- Höhere Risikoresilienz durch Risikomanagementpläne, die Krisen und Störungen vorbeugen.
- Mehr Transparenz und Verantwortlichkeit durch eine funktionsübergreifende Struktur, die Abteilungen zur Zusammenarbeit befähigt.
- Regulatorische Bereitschaft durch die kontinuierliche Überwachung sich ändernder Gesetze und Standards, damit das Unternehmen jederzeit prüfungsbereit ist.
- Kostenoptimierung durch optimierte Compliance-Prozesse und die Vermeidung redundanter Prüfungen.
Welche Herausforderungen bringt die Umsetzung von GRC mit sich?
Viele Organisationen stoßen bei der Einführung von GRC auf Schwierigkeiten, besonders wenn sie noch nie zuvor ein solches System implementiert haben. Im Folgenden einige häufige Herausforderungen:
- Komplexe Integration mit Altsystemen: Viele veraltete Systeme unterstützen keine konsolidierten Governance-, Compliance- und Risikomanagementprozesse. Das kann bedeuten, dass für die Datenmigration erhebliche IT-Ressourcen benötigt werden.
- Unzureichende Unterstützung durch die Führungsebene: Die Zustimmung der Führungsebene kann eine Herausforderung darstellen, da GRC ein erhebliches Engagement der Geschäftsleitung sowie beträchtliche Vorabinvestitionen für eine erfolgreiche Umsetzung erfordert.
- Datensilos und mangelnde Datenqualität: Organisationen kämpfen häufig auch mit den Einschränkungen von Datensilos und unzureichender Datenqualität, die es erschweren, aktuelle Risikoinformationen in Echtzeit zu erhalten und GRC-Richtlinien über Geschäftsbereiche hinweg durchzusetzen.
- Hohe Anfangskosten: Organisationen müssen in der Regel erhebliche Vorabkosten für den Kauf von GRC-Software, Mitarbeiterschulungen und die Neugestaltung von Geschäftsprozessen einplanen.
- Mangel an qualifiziertem Personal: Organisationen haben oft auch Schwierigkeiten, qualifizierte Fachkräfte für GRC zu finden — besonders Personen mit kombinierter Expertise in Governance, Risiko und Compliance.
- Uneinheitliche Auslegung von Vorschriften: Unternehmen, die in mehreren Rechtsräumen tätig sind, haben es schwer, unterschiedliche Gesetze und Compliance-Anforderungen einzuhalten.
Gängige GRC-Frameworks im Überblick
Eine wirksame GRC-Strategie erfordert die Integration relevanter Frameworks für strukturierte Orientierung und Compliance. GRC-Frameworks können je nach Branche und Rechtsraum unterschiedlich ausfallen — hier einige gängige Beispiele:
- OCEG GRC Capability Model: Auch als OCEG Red Book bekannt, dient dieser Standard der Umsetzung prinzipienbasierter GRC-Praktiken. Er ist von frühen Reifegradstufen bis hin zu fortgeschrittenen GRC-Modellen anwendbar.
- COSO Enterprise Risk Management (ERM) Framework: Dieses GRC-Framework konzentriert sich auf Risikobereitschaft, Risikotoleranz und Leistungsauswirkungen. Das COSO-ERM-Framework soll Organisationen quantitative und qualitative Ansätze zur Bewertung von Unsicherheiten bieten.
- ISO 31000 Risikomanagement-Standard: Dieser international anerkannte Standard wurde entwickelt, um eine einheitliche, strukturierte Methodik für die Identifikation, Bewertung und Überwachung von Risiken bereitzustellen.
- NIST Cybersecurity Framework (CSF): Ursprünglich als Cybersicherheitsstandard entwickelt, dient dieses Framework mittlerweile auch als Instrument zur Risiko- und Compliance-Zuordnung, besonders in Hochrisikobranchen.
Darüber hinaus überschneiden sich zahlreiche weitere Frameworks und Standards häufig mit GRC-Programmen. Dazu zählen unter anderem COBIT (Control Objectives for Information and Related Technologies), ISO/IEC 27001 und HIPAA (Health Insurance Portability and Accountability Act).
Schritte zur Umsetzung einer wirksamen GRC-Strategie
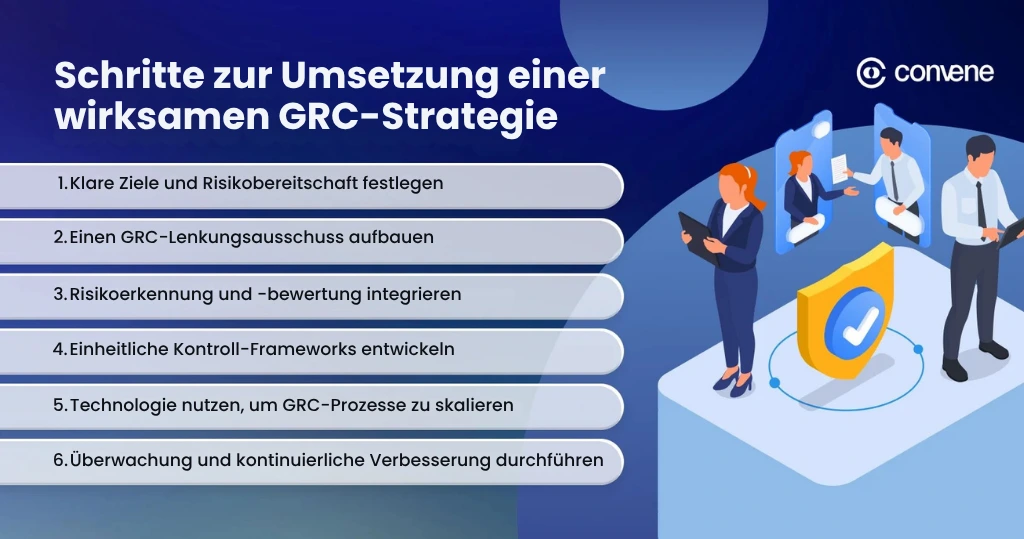
Wichtig für Organisationen: GRC ist keine Checkliste. Es handelt sich um ein tatsächliches strategisches Rahmenwerk, das dabei hilft, Unternehmensziele zu erreichen, Bedrohungen vorzubeugen und zu managen sowie ethische Compliance sicherzustellen.
1. Klare Ziele und Risikobereitschaft festlegen
Der erste Schritt bei der Entwicklung der GRC-Strategie besteht darin, spezifische, messbare Ergebnisse für die Strategie selbst festzulegen, zum Beispiel:
- Verbesserung des Datenschutzniveaus des Unternehmens,
- Reduzierung der operativen Risikoexposition des Unternehmens und
- Erfüllung branchenspezifischer regulatorischer Compliance-Pflichten.
Jedes dieser Ziele muss direkt mit der übergeordneten Strategie der Organisation verknüpft sein und Risikotoleranzstufen enthalten, damit die Priorisierung der Risikoreaktion systematisch erfolgen kann.
2. Einen GRC-Lenkungsausschuss aufbauen
Um Verantwortlichkeit und Transparenz sicherzustellen, sollten Sie einen GRC-Lenkungsausschuss aus Führungskräften der Bereiche Compliance, Recht, IT, Betrieb und Risikomanagement bilden. Das hilft, Risiko- und Compliance-Entscheidungen auf Basis der Informationen aus diesen Abteilungen zu treffen. Definieren Sie zudem Rollen, Zuständigkeiten, Entscheidungsbefugnisse und Eskalationswege, um die Bemühungen aller Einheiten aufeinander abzustimmen.
Zu den empfohlenen Maßnahmen zählen:
- Benennen Sie für jeden Risikobereich und jede Compliance-Anforderung eine verantwortliche Person für Steuerung, Überwachung und Risikominderung.
- Legen Sie einheitliche Berichtsstrukturen mit benannten Führungssponsoren fest.
- Entwickeln Sie formelle Satzungen und Verfahren in Ihrem Governance-Ausschuss und dokumentieren Sie diese.
3. Risikoerkennung und -bewertung integrieren
Es ist entscheidend, dass die Risikobewertung ein fortlaufender, vernetzter Prozess ist. Eine ausgereifte GRC-Strategie benötigt ein zentrales Repository und Risikokategorien (Compliance, Betrieb, Cyber usw.), die anschließend nach Wahrscheinlichkeit oder Auswirkung klassifiziert werden. So lassen sich Heatmaps und andere visuelle Modelle erstellen, die die Risikoexposition für alle Stakeholder klar darstellen.
Durch die Definition einer einheitlichen Risikosprache und Bewertungsmethodik über alle Abteilungen hinweg kann die Geschäftsleitung zudem eine konsistente und vergleichbare Risikobewertung schaffen.
4. Einheitliche Kontroll-Frameworks entwickeln
Es gibt zahlreiche Arten von Kontrollen, um Compliance-Risiken zu reduzieren und gleichzeitig Compliance-Pflichten zu erfüllen. Richtlinien, Verfahren, Systemprüfungen und technische Schutzmaßnahmen sind einige Beispiele für Kontrollen. Es empfiehlt sich daher, eine Kontrollbibliothek zu entwickeln, die:
- Kontrollanforderungen aus mehreren Frameworks und Standards konsolidiert.
- Kontrollen mit Risiko- und regulatorischen Anforderungen verknüpft.
- Für jede Kontrolle Verantwortlichkeiten, Nachweispflichten, Prüfhäufigkeit und Erfolgskriterien festlegt.
Durch die Zentralisierung der Kontrollanforderungen in einer einheitlichen Bibliothek werden redundante Prüfungen vermieden (z. B. bei ISO 27001 und PCI DSS mit ähnlichen Kontrollen), und die Prüfungsbereitschaft wird beschleunigt.
5. Technologie nutzen, um GRC-Prozesse zu skalieren
Eine erfolgreiche Kultur des Risikobewusstseins und der Compliance-Verantwortung erfordert mehr als nur Technologie und Prozesse. Eine erfolgreiche Umsetzung erfordert Onboarding und laufende Schulungen für alle Beteiligten — von der Führungsebene bis zur operativen Basis, einschließlich aller Mitarbeitenden.
Das erfordert maßgeschneiderte Schulungsprogramme für unterschiedliche Funktionen (z. B. Vorstandsmitglieder, Management), die Kompetenzen und Wissen zu Compliance-Richtlinien vermitteln — das Was und das Warum. Ebenso wichtig ist es, Personen anzuerkennen, die vorbildliches Compliance-Verhalten zeigen, um den kulturellen Wandel weiter zu verstärken.
6. Überwachung und kontinuierliche Verbesserung durchführen
Nicht zuletzt sollten Sie Ihre GRC-Strategie regelmäßig und fortlaufend überwachen und testen. Es ist wichtig, Unternehmenspraktiken anzupassen, sobald sich Vorschriften, Betriebsabläufe oder neue Technologien und Bedrohungen ändern. Etablieren Sie dafür einen festen Rhythmus, der Folgendes umfasst:
- eine vierteljährliche Überprüfung der Risiko- und Kontrolltests der bestehenden Risikokontrollen,
- jährliche Überprüfungen und Aktualisierungen der Richtlinien, abgestimmt auf regulatorische Änderungen, und
- jährliche Szenarioplanung und Planübungen.
Diese Maßnahmen sind entscheidend, um relevantes Feedback zur Verbesserung von GRC-Prozessen und -Tools zu erhalten. Kontinuierliche Verbesserungen der GRC-Strategie sind unerlässlich, um Selbstzufriedenheit vorzubeugen und die fortlaufende Relevanz sicherzustellen.
Fünf gängige GRC-Software-Lösungen für moderne Unternehmen
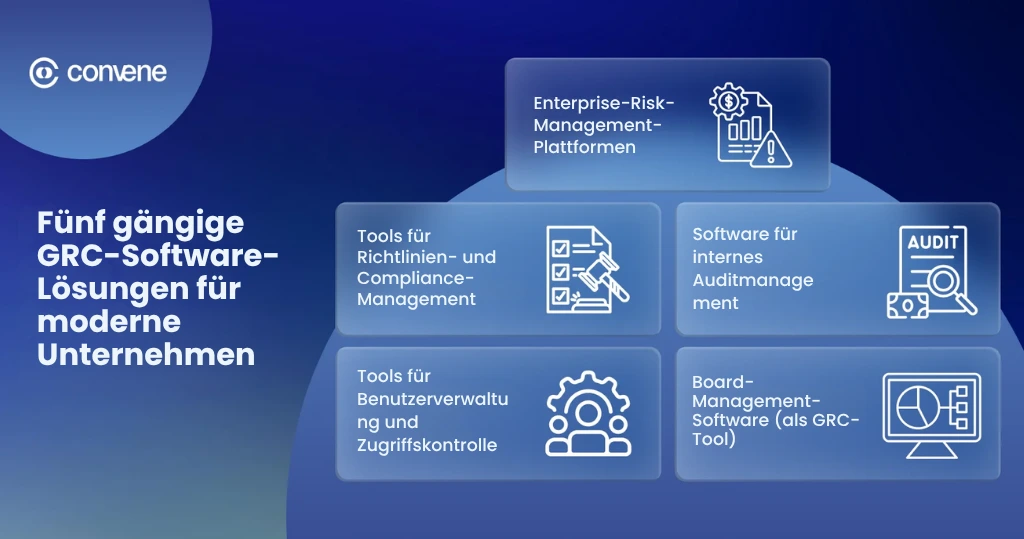
Für zukunftsorientierte Unternehmen sind GRC-Tools das technologische Rückgrat, das isolierte Prozesse in datengestützte Workflows verwandelt. Gleichzeitig spielen sie eine wichtige Rolle bei der Orientierung im regulatorischen Umfeld und beim Umgang mit systemischen Risiken. Zu den gängigsten GRC-Software-Lösungen zählen:
1. Enterprise-Risk-Management-Plattformen
ERM-Software erfasst und speichert alle Daten zum „Risikouniversum” des Unternehmens an einem zentralen Ort. Sie ermöglicht es Organisationen, die Zusammenhänge zwischen einzelnen Risiken zu berücksichtigen, statt jedes Risiko isoliert zu betrachten. Die meistenERM-Plattformen nutzen zudem quantitative Modellierungsansätze, um Zusammenhänge zwischen bestimmten Risiken zu identifizieren. So können diese Tools beispielsweise helfen, die möglichen Auswirkungen eines technischen Ausfalls auf den Umsatz eines Rechenzentrums abzubilden.
Darüber hinaus ermöglichen ERM-Plattformen Risikoverantwortlichen, von reaktiver Risikominderung zu proaktiver Risikoprognose überzugehen. Das stellt zudem sicher, dass die Risikobereitschaft der Organisation über alle Abteilungen hinweg konsequent umgesetzt wird.
2. Tools für Richtlinien- und Compliance-Management
Compliance- und Richtlinienmanagement-Tools fungieren als digitales Repository, das internes Unternehmensverhalten mit der regulatorischen Landschaft synchronisiert. Solche Tools sind häufig mit einer Traceability-Matrix verknüpft. Eine Traceability-Matrix zeigt auf, welche internen Kontrollen und Anforderungen erfüllt werden müssen, um regulatorische Compliance zu gewährleisten (z. B. die EU-Datenschutz-Grundverordnung oder der US-amerikanische Sarbanes-Oxley Act).
Ändern Regulierungsbehörden ihre Anforderungen, können diese Tools einen automatisierten Workflow auslösen, der alle betroffenen Richtlinien ermittelt. Das ist hilfreich, um betroffene Stakeholder über regulatorische Änderungen zu informieren und den Überblick über alle erforderlichen Richtlinien-Updates zu behalten.
3. Software für internes Auditmanagement
Tools für interne Audits bieten Unternehmen eine automatisierte Prüfebene über ihre übrigen Prozesse. Statt sich auf Stichprobenprüfungen zur Verifizierung der Prozessintegrität zu verlassen, nutzen sie Continuous Auditing (CA) und Continuous Monitoring (CM), um die von jedem Unternehmenssystem verarbeiteten Daten zu scannen.
Der technische Kern von CA und CM besteht darin, „automatisierte Skripte” oder „Bots” zu erstellen, die Auffälligkeiten (z. B. doppelte Zahlungen oder nicht autorisierte Systemänderungen) in Echtzeit erkennen. Dadurch entwickelt sich die interne Revision von einer jährlichen Berichtsfunktion zu einem fortlaufenden Lieferanten systematischer Echtzeit-Rückmeldungen zum Status interner Kontrollsysteme.
4. Tools für Benutzerverwaltung und Zugriffskontrolle
Tools für Benutzerverwaltung und Zugriffskontrolle stellen sicher, dass nur autorisiertes Personal auf bestimmte Bereiche zugreifen kann. Sie nutzen Rollen, um sicherzustellen, dass Mitarbeitende Zugriff auf die für ihre Arbeit erforderlichen Dateien und Software haben — nicht mehr und nicht weniger. So wird ein Informationsabfluss verhindert.
Zusätzlich fungieren solche Tools wie eine automatische Sicherheitspatrouille. Wird beispielsweise eine Datenbank versehentlich öffentlich zugänglich gemacht, wird das System alarmiert und stellt automatisch einen sicheren Zustand wieder her — ganz ohne menschliches Eingreifen.
5. Board-Management-Software (als GRC-Tool)
Board-Management-Software wird üblicherweise als Aufsichtstool für Führungsgremien eingesetzt und verbindet operative Daten mit treuhänderischer Verantwortung. Die meisten dieser Plattformen bieten hochsichere Umgebungen, in denen Vorstände Dokumente und Dateien speichern, abrufen und freigeben können — entscheidend für die rechtlichen und Compliance-Anforderungen der Organisation. Insgesamt kann ein GRC-System wie Convene die Entscheidungsfindung, Aufsicht und Zusammenarbeit auf Vorstandsebene wirksam unterstützen.
Convene: Ihr Board-Portal für eine intelligentere GRC-Umsetzung
Ein GRC-Programm einzuführen, das wirklich funktioniert, verläuft selten reibungslos. Ohne die richtigen Systeme können Bemühungen zur GRC-Umsetzung schnell in verstreuten Dateien, zeitaufwendigen Compliance-Checklisten oder inkonsistenter Berichterstattung enden. Deshalb lohnt sich die Investition in Tools wie das Convene Board Portal.
Convene ist eine führende Board-Management-Software, die papierlastige Aufgaben in optimierte, vollständig nachvollziehbare Prozesse verwandelt. Von der Optimierung von Meeting-Workflows bis zur zentralen Dokumentenverwaltung sorgt unsere Plattform für Genauigkeit, Geschwindigkeit und Sicherheit. Nutzen Sie diese wegweisenden Board-Portal-Funktionen:
- Agenda Builder und Meeting-Planer: Schluss mit chaotischen Meetings. Planen, koordinieren und leiten Sie Ihre Sitzungen termingerecht und treffen Sie schneller Entscheidungen.
- Document Library: Mit Convene erhalten Sie eine zentrale Anlaufstelle, um Unternehmensrichtlinien, Risikoberichte und Vorstandsunterlagen sicher zu speichern — mit Zugriff ausschließlich für autorisierte Personen.
- Audit Trail: Jeder Klick, jede Bearbeitung und jede Entscheidung in Convene wird automatisch protokolliert und dokumentiert. Manuelle Berichte gehören der Vergangenheit an.
- Abstimmungen & Beschlüsse: Verwandeln Sie Vorstandsdiskussionen sofort in Maßnahmen. Mit Convene kann Ihr Vorstand jederzeit und überall abstimmen und alle Entscheidungen in einem zentralen Dashboard nachverfolgen.
- MFA und rollenbasierte Zugriffskontrolle: Sichern Sie sensible Unternehmensdaten wie in einem Tresor. Mit Convene erhalten nur verifizierte Nutzer Zugang, sodass Ihre Governance-Informationen lückenlos geschützt sind.
Bereit, die Art und Weise zu verändern, wie Ihre Organisation GRC handhabt? Buchen Sie eine Demo und erfahren Sie mehr darüber, wie Convene Sie unterstützen kann.


